Cours d’Authentification Laravel Fortify — Module 1
Auteur : Prof. Waffo Lele Rostand
Projet : Connect Fortify
Sujet : Introduction Générale et Architecture Headless de Laravel Fortify
1. Introduction par le Prof. Waffo Lele Rostand
Bienvenue dans ce cours mis à jour consacré à la maîtrise de l’authentification sous Laravel 13 avec Laravel Fortify.
Dans les applications web modernes, la sécurité des identités est le pilier central sur lequel reposent la confiance de l’utilisateur et l’intégrité du système. Trop souvent, les développeurs réécrivent manuellement des contrôleurs de connexion ou mélangent la logique de sécurité avec la présentation UI.
Laravel Fortify apporte une réponse élégante et industrielle à ce problème : il s’agit d’un moteur d’authentification headless (sans interface prédéfinie) qui gère l’intégralité du backend (routes, validation, sécurité, throttling, hachage, gestion de session) tout en vous laissant une liberté totale sur le design du frontend (Blade, Vue, React, Tailwind, Vanilla CSS).
2. Qu’est-ce que Laravel Fortify ?
2.1 Définition
Fortify est un paquet officiel de l’écosystème Laravel qui enregistre automatiquement toutes les routes et la logique applicative nécessaires pour :
- L’inscription des utilisateurs (
POST /register) - La connexion (
POST /login) - La déconnexion (
POST /logout) - La mise à jour du profil (
PUT /user/profile-information) - La modification du mot de passe (
PUT /user/password) - La réinitialisation de mot de passe (
POST /forgot-password,POST /reset-password) - L’authentification à deux facteurs (2FA) (
/user/two-factor-authentication) - Les Passkeys (WebAuthn) (
/passkeys/login)
2.2 Comparatif dans l’Écosystème Laravel
| Paquet / Outil | Interface Graphique (UI) | Inclus Backend | Cas d’Usage Idéal |
|---|---|---|---|
| Laravel Fortify | ❌ Aucune (Headless) | ✅ Complet | Applications sur mesure avec design personnalisé |
| Laravel Breeze | ✅ Blade / Vue / React | ✅ (Via Fortify / Controllers) | Prototypage rapide et projets standards |
| Laravel Jetstream | ✅ Livewire / Inertia | ✅ (Utilise Fortify) | Applications d’entreprise complexes avec équipes & 2FA |
| Laravel Sanctum | ❌ Aucune | ✅ (Jetons API / Cookies SPA) | Gestion des Jetons API et authentification SPA / Mobile |
3. Architecture Globale de notre Application (Thème Émeraude #279963)
Notre implémentation associe la puissance backend de Fortify à un frontend Split-Screen haute performance.
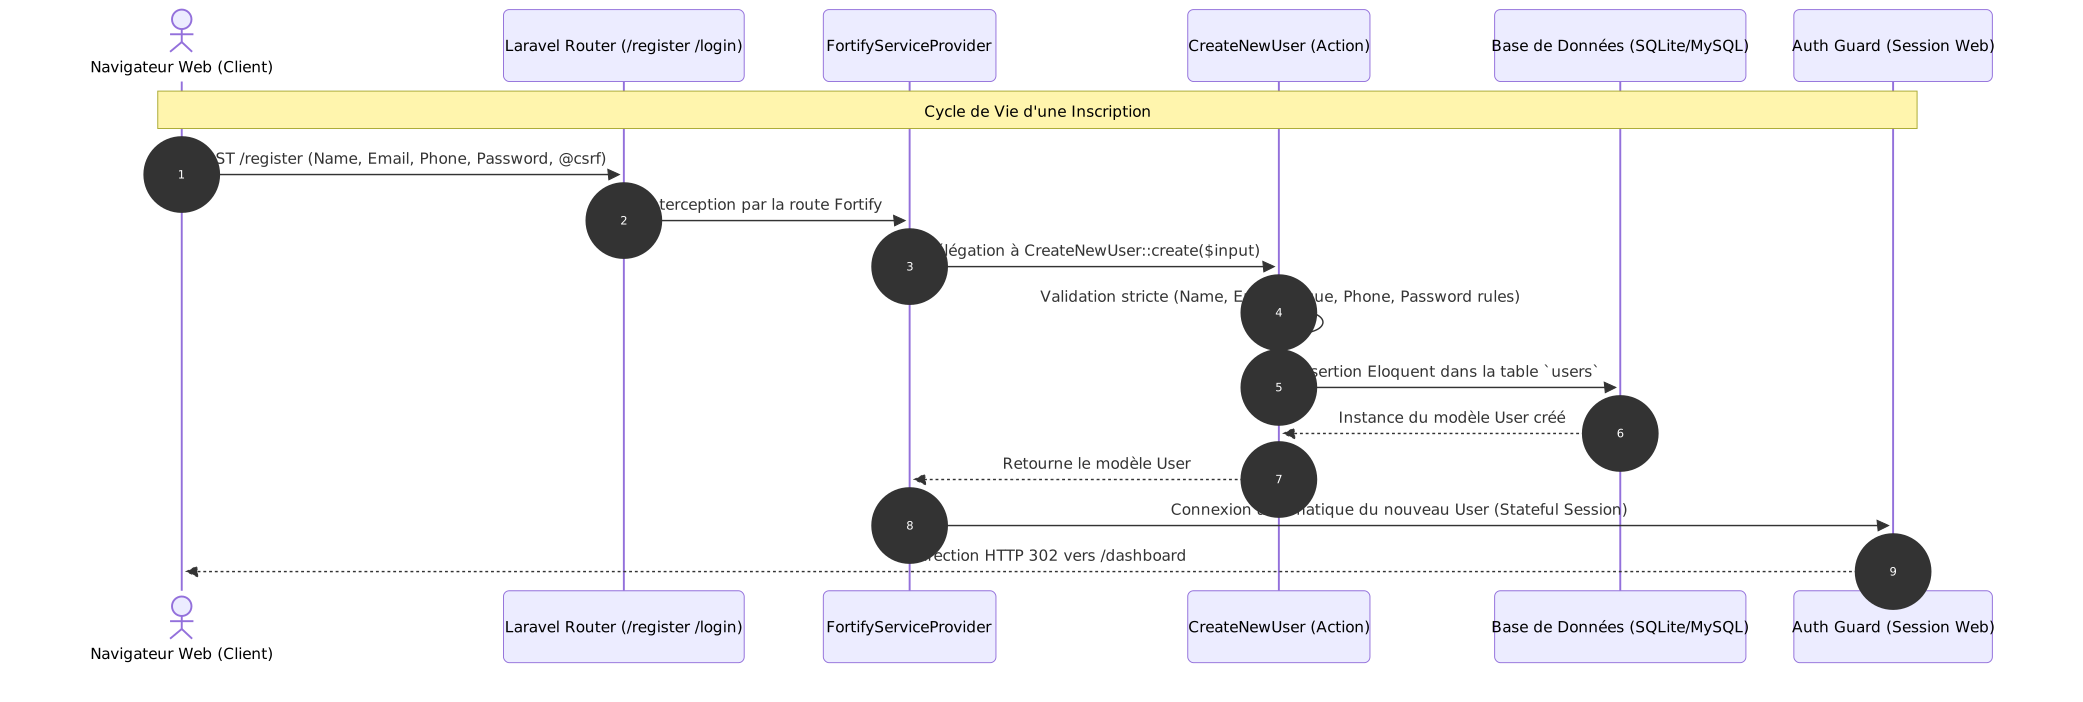
4. Les Composants Majeurs du Projet
config/fortify.php: Détermine les fonctionnalités activées (inscription, 2FA, passkeys) et le chemin de redirection ('home' => '/dashboard').app/Providers/FortifyServiceProvider.php: Associe les routes Fortify aux vues Blade (auth.login,auth.register) et enregistre les limiteurs de débit.app/Providers/AppServiceProvider.php: Enregistre le composant Blade<x-guest-layout>(Blade::component('layouts.guest', 'guest-layout')).app/Actions/Fortify/CreateNewUser.php: Valide et crée l’utilisateur avec la colonnephone.app/Actions/Fortify/UpdateUserProfileInformation.php: Met à jour les informations (nom, email, phone).resources/views/layouts/guest.blade.php&resources/views/components/guest-layout.blade.php: Layout Split-Screen.resources/views/auth/register.blade.php&login.blade.php: Formulaires Blade réactifs.
5. Synthèse du Module 1 par le Prof. Waffo Lele Rostand
L’architecture Headless de Fortify offre une séparation stricte des responsabilités (SOC - Separation of Concerns) :
- Le Backend Fortify garantit qu’aucune faille de sécurité (injection SQL, contournement CSRF, attaque par force brute) ne puisse s’introduire.
- Le Frontend Blade se concentre exclusivement sur l’expérience utilisateur (UX/UI) et la clarté visuelle.
Prêt à passer à la suite ?
Vous avez terminé cette leçon sur Cours d'Authentification Laravel Fortify — Module 1. Continuez votre apprentissage avec la prochaine leçon ou explorez d'autres formations.